Descubra suas falhas de segurança antes dos criminosos
Testes de intrusão éticos e autorizados em sites, apps, APIs e infraestrutura — com relatório claro e plano de correção para blindar o seu negócio
Segurança testada na prática
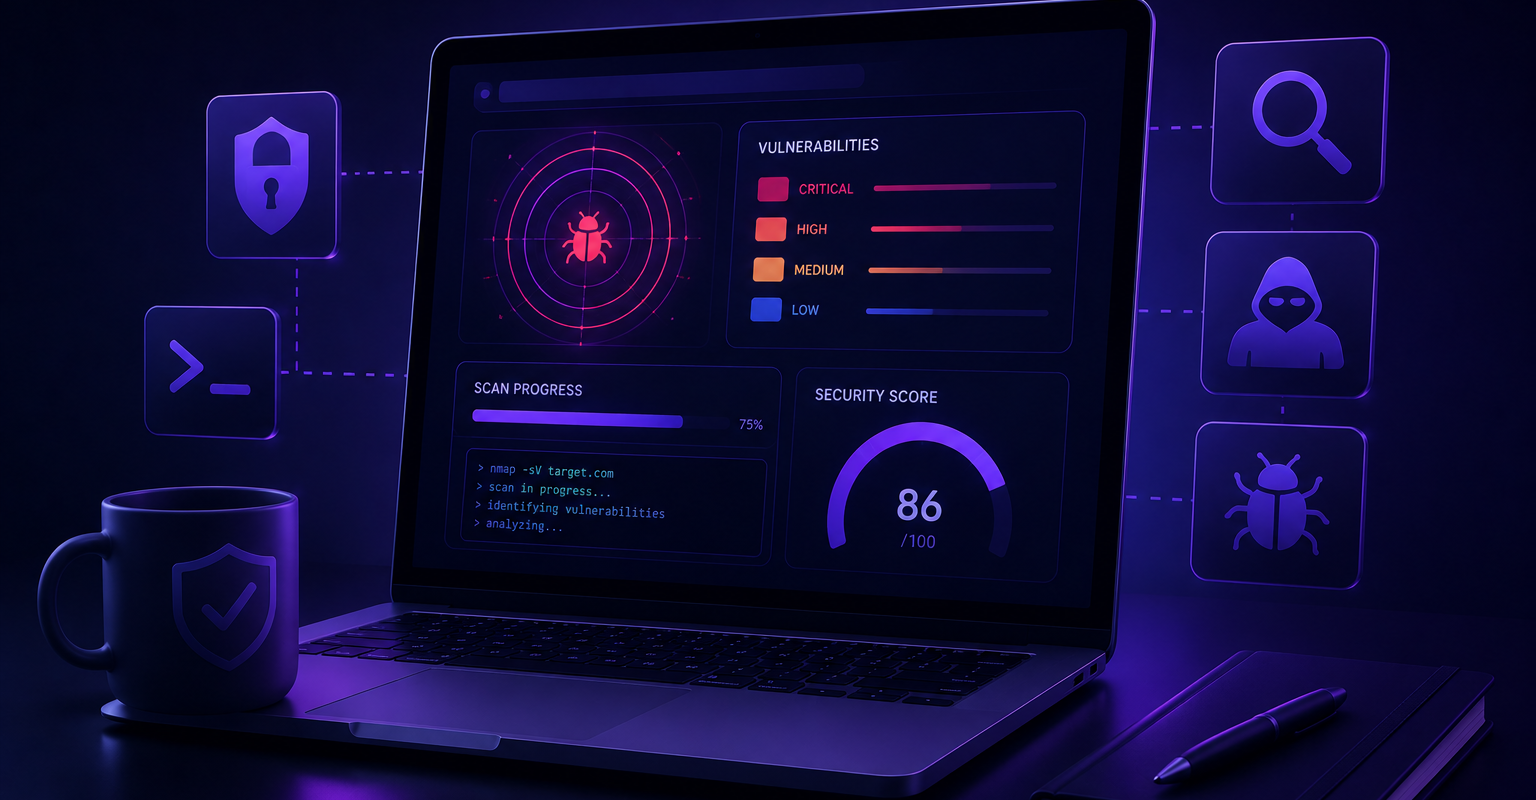
Você só corrige o que consegue enxergar. No Teste de Intrusão (Pentest), a Mage Systems simula ataques reais — de forma ética, controlada e autorizada — para descobrir as vulnerabilidades dos seus sistemas antes que alguém mal-intencionado as explore.
Avaliamos sites, aplicações web, aplicativos móveis, APIs e infraestrutura, seguindo metodologias reconhecidas do mercado (como OWASP). Ao final, você recebe um relatório claro, com as falhas encontradas, o risco de cada uma e um plano prático de correção — em linguagem que a diretoria e o time técnico entendem.
Todo o trabalho é feito mediante autorização formal e com total confidencialidade, ajudando a proteger seus dados, a confiança dos seus clientes e a reputação da sua empresa — além de apoiar exigências de conformidade (LGPD e afins).
Com este serviço você:
Enxerga o risco real
Simulamos ataques reais para revelar as vulnerabilidades que passam despercebidas no dia a dia.
Corrige antes do incidente
Identifique e feche as brechas antes que virem vazamento de dados, fraude ou prejuízo.
Recebe um relatório claro
Falhas, nível de risco e passo a passo de correção — em linguagem para o técnico e para a diretoria.
Protege dados e reputação
Reduza o risco de vazamentos, proteja seus clientes e preserve a confiança na sua marca.
Apoia a conformidade
Ajudamos a atender exigências de segurança e proteção de dados, como a LGPD.
Trabalho ético e sigiloso
Tudo mediante autorização formal, metodologia reconhecida (OWASP) e total confidencialidade.
Quem conhece, recomenda.
Matheus came recommended to me, and I am so glad I hopped on a call with him to see if he would be a good addition to our team. I have been working with Matheus for 2.5 years and I am truly impressed by his skill set. Besides knowing a ton about coding, he is also driven to keep on learning new programming languages and frameworks, or to deepen his (already extensive) knowledge. I know Matheus as an honest, friendly, and hard-working person (who also likes to crack a joke). He has helped us a lot with developing complex A/B tests, and also used his skills to help our clients’ WooCommerce, Magento, Shopify and custom coded websites. But be sure to ask him what else he knows, because his skillset involves a lot more than just that. His greatest achievement (in my opinion) is creating a customized and complex portal for us. Would Matheus be worth hiring? Hell yes!
É com satisfação que recomendo o Matheus. Já tive o privilégio de colaborar com ele em diversos Projetos diferentes. Matheus traz consigo uma combinação de conhecimento técnico e mindset orientado a resultados, algo raro de ver com tanta constância. Ele entende profundamente de programação e sempre busca se manter atualizado, o que se reflete nos resultados práticos que entrega. O que mais admiro no Matheus é sua postura colaborativa: ele está sempre pronto para ajudar colegas, compartilhar aprendizados e propor melhorias. Sem dúvida, constitui um grande diferencial contar com alguém como o Matheus num time que valoriza excelência, inovação e impacto real. Recomendo-o fortemente para qualquer desafio onde o custo-benefício entre entrega técnica e visão estratégica seja essencial.
Perguntas Frequentes
O que é um teste de intrusão (pentest)?
É uma simulação controlada e autorizada de um ataque real ao seu ambiente, feita para encontrar vulnerabilidades e mostrar como elas poderiam ser exploradas — para que você as corrija antes de um criminoso.
O que vocês avaliam?
Sites e aplicações web, aplicativos móveis, APIs e infraestrutura/redes. O escopo é definido junto com você antes de começar.
O teste pode derrubar ou afetar meus sistemas?
Trabalhamos de forma controlada para minimizar impactos e combinamos janelas e limites antes de iniciar. Sempre que possível, testamos em ambiente de homologação.
Isso é legal? Preciso autorizar?
Sim, é totalmente legal quando autorizado. Só realizamos testes mediante autorização formal e por escrito do responsável pelos sistemas — esse é um requisito obrigatório.
O que eu recebo ao final?
Um relatório com as vulnerabilidades encontradas, a classificação de risco de cada uma e um plano prático de correção, além de um resumo executivo para a gestão.
Vocês ajudam a corrigir as falhas?
Sim. Além do relatório, apoiamos a correção e podemos realizar um novo teste (reteste) para confirmar que as vulnerabilidades foram efetivamente resolvidas.
Sua empresa está realmente protegida?
Solicite uma avaliação. Definimos o escopo com você e mostramos, com um teste ético e autorizado, onde estão os seus riscos — e como eliminá-los.